Gdy każdy komputer w firmie pobiera aktualizacje według własnego harmonogramu, szybko tracisz kontrolę nad bezpieczeństwem i zgodnością środowiska. Windows Server Update Services (WSUS) centralizuje ten proces: pozwala wybierać aktualizacje, testować je na grupie pilotażowej i wdrażać dopiero wtedy, gdy administrator uzna to za bezpieczne. Pokażę, jak działa ta usługa, jak ją skonfigurować, gdzie najczęściej pojawiają się problemy oraz kiedy w 2026 roku lepiej rozważyć rozwiązanie chmurowe.
Centralne aktualizacje wymagają kontroli, testów i regularnej konserwacji
- WSUS pobiera aktualizacje z Microsoft Update i udostępnia je komputerom w organizacji.
- Grupy komputerów pozwalają wdrażać poprawki etapami, na przykład najpierw na stacjach testowych.
- Do poprawnego działania potrzebujesz między innymi zasad grupy, miejsca na dysku, bazy danych oraz zaplanowanej synchronizacji.
- Usługa jest obecnie zdeprecjonowana, ale nadal obsługiwana w istniejących wdrożeniach i nie przestała działać.
- WSUS nie aktualizuje automatycznie wszystkich aplikacji desktopowych, szczególnie programów firm trzecich.
Czym jest WSUS i co naprawdę kontroluje
WSUS to rola systemu Windows Server, która tworzy lokalny punkt zarządzania aktualizacjami. Serwer synchronizuje metadane i pliki z Microsoft Update, a komputery klienckie pobierają poprawki z infrastruktury organizacji zamiast łączyć się bezpośrednio z usługą Microsoftu.
Największą zaletą nie jest samo oszczędzanie transferu, lecz kontrola nad momentem instalacji. Administrator może zatwierdzić aktualizację dla grupy testowej, obserwować wyniki, a dopiero później udostępnić ją wszystkim pracownikom. W środowisku z aplikacjami .NET, systemami ERP albo starszymi sterownikami taka kolejność potrafi oszczędzić wiele godzin awaryjnego odtwarzania stanowisk.
Jakie aktualizacje obsługuje
Zakres zależy od wybranych produktów i klasyfikacji. Najczęściej synchronizuje się poprawki dla Windows 10 i Windows 11, Windows Server oraz wybranych produktów Microsoft. Można filtrować między innymi aktualizacje zabezpieczeń, aktualizacje krytyczne, poprawki jakościowe, sterowniki i aktualizacje definicji.
Nie traktuję jednak WSUS jako uniwersalnego systemu do łatania całego oprogramowania. Programy takie jak przeglądarki firm trzecich, narzędzia księgowe czy aplikacje stworzone wewnętrznie wymagają osobnego mechanizmu, na przykład Microsoft Intune, Configuration Managera albo narzędzia do zarządzania poprawkami zewnętrznych producentów.
Co dzieje się z komputerem klienckim
Komputer otrzymuje przez zasady grupy informację, z którym serwerem aktualizacji ma się komunikować. Windows Update Agent sprawdza dostępne poprawki, rozpoznaje te, które dotyczą danego systemu, pobiera pliki i przekazuje do WSUS informacje o stanie instalacji.
W konsoli widać więc nie tylko listę aktualizacji, ale także stan poszczególnych urządzeń. Raport może pokazać, że komputer nie zgłasza się od kilku dni, ma brakującą poprawkę albo czeka na restart. To właśnie te dane są ważniejsze niż sama liczba zatwierdzonych aktualizacji.
Jak działa synchronizacja i struktura serwerów
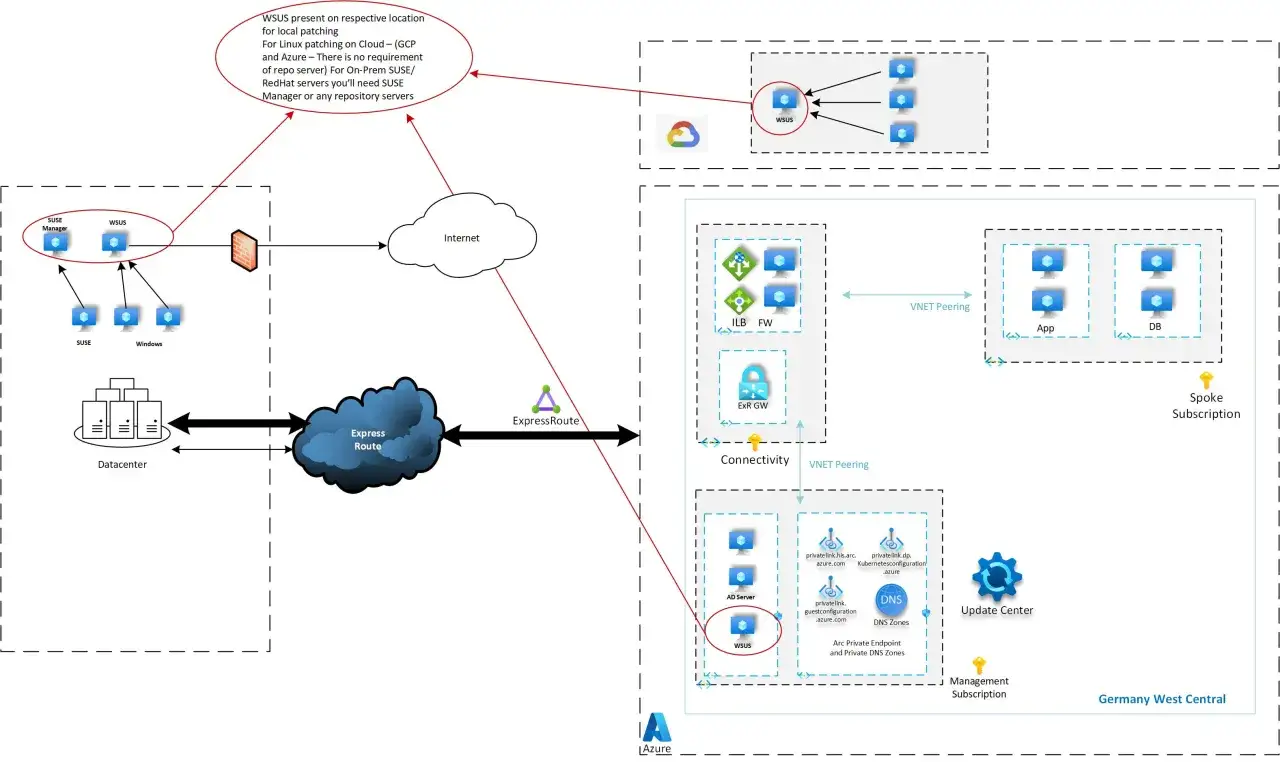
W najprostszym wariancie jeden serwer WSUS łączy się z Microsoft Update, pobiera wybrane treści i obsługuje komputery w sieci lokalnej. Takie rozwiązanie dobrze pasuje do małej lub średniej firmy, która ma jedno centrum danych i kontrolowane połączenia między oddziałami.
Większe organizacje mogą zbudować hierarchię. Serwer pobierający dane z Microsoft Update jest wtedy serwerem nadrzędnym, a serwery w oddziałach pełnią funkcję podrzędną. Dzięki temu filia nie musi samodzielnie pobierać całego zestawu aktualizacji z internetu.
| Element | Rola | Kiedy ma sens |
|---|---|---|
| Serwer nadrzędny | Pobiera aktualizacje z Microsoft Update i przekazuje je dalej | Gdy chcesz mieć jeden punkt synchronizacji |
| Serwer podrzędny | Obsługuje lokalnych klientów i synchronizuje dane z serwerem nadrzędnym | W oddziałach lub sieciach o ograniczonym łączu |
| Grupa docelowa | Łączy komputery o podobnym przeznaczeniu | Do wdrażania etapowego i testów |
| SUSDB | Przechowuje metadane, zatwierdzenia i informacje o klientach | W każdym wdrożeniu WSUS |
W praktyce rozróżniłbym dwa tryby serwera podrzędnego. Tryb autonomiczny pozwala oddziałowi samodzielnie zatwierdzać poprawki, natomiast tryb repliki dziedziczy decyzje z serwera nadrzędnego. Pierwszy daje lokalnemu administratorowi więcej swobody, drugi upraszcza utrzymanie jednolitych zasad.
Pierwsza synchronizacja może trwać długo, szczególnie gdy zaznaczysz wiele produktów, języków i sterowników. Zaznaczenie wszystkich dostępnych kategorii jest częstym błędem. Lepiej rozpocząć od faktycznie używanych wersji Windows, języka polskiego i angielskiego oraz klasyfikacji związanych z bezpieczeństwem.
Jak wdrożyć usługę bez tworzenia sobie problemu
Do wdrożenia potrzebujesz obsługiwanej wersji Windows Server, na przykład 2016, 2019, 2022 lub 2025, oraz komputerów klienckich korzystających z obsługiwanych wydań Windows. Sama rola nie wymaga osobnej licencji, ale nadal obowiązują zasady licencjonowania Windows Server i dostępów w Twojej organizacji.
Plan wdrożenia
- Wybierz serwer przeznaczony do obsługi aktualizacji. Nie musi być bardzo wydajny, ale powinien mieć szybki dysk i stabilne połączenie sieciowe.
- Zainstaluj rolę WSUS przez Server Manager lub PowerShell, wybierając lokalizację plików aktualizacji oraz bazę WID albo zewnętrzną instancję SQL Server.
- Skonfiguruj źródło synchronizacji, produkty, klasyfikacje, języki i harmonogram pobierania.
- Utwórz grupy komputerów, na przykład Pilot, Standard i Serwery krytyczne.
- Skieruj klientów do WSUS za pomocą zasad grupy, ustawiając lokalizację intranetowej usługi aktualizacji oraz sposób pobierania i instalowania poprawek.
- Zatwierdź pierwsze aktualizacje tylko dla grupy pilotażowej i sprawdź raporty przed szerszym wdrożeniem.
Domyślnie komunikacja z serwerem odbywa się zwykle przez port 8530 dla HTTP lub 8531 dla HTTPS. W środowisku produkcyjnym preferuję HTTPS z certyfikatem wystawionym przez wewnętrzne centrum certyfikacji. Samo włączenie szyfrowania nie naprawi błędnej konfiguracji klientów, dlatego adres serwera i port muszą być spójne w zasadach grupy, IIS oraz ustawieniach WSUS.
Ile miejsca przygotować
Nie istnieje jedna uniwersalna wartość, ponieważ rozmiar zależy od liczby produktów, języków, sterowników i historii synchronizacji. Dla ograniczonego środowiska obejmującego tylko kilka wersji Windows rozsądnym punktem startowym jest co najmniej 100-200 GB na zawartość i zapas operacyjny. Przy wielu językach, systemach serwerowych i sterownikach wymagania mogą szybko wzrosnąć.
Pliki aktualizacji warto trzymać na osobnym woluminie niż system i bazę danych. Dzięki temu zapełnienie katalogu WSUS nie doprowadzi do awarii systemu operacyjnego. Samą wartość traktowałbym jako planistyczny szacunek, a nie wymaganie producenta.
Jak zbudować proces, który nie kończy się awarią
Techniczna instalacja zajmuje mniej czasu niż stworzenie dobrego procesu zatwierdzania. Ja zaczynam od małej grupy testowej obejmującej różne modele komputerów, wersje sterowników i najważniejsze aplikacje biznesowe. Jeden komputer z działu IT nie reprezentuje całej organizacji.
Prosty model grup
- Pilot obejmuje około 5-10% urządzeń i otrzymuje poprawki jako pierwszy.
- Standard to większość stacji roboczych, aktualizowana po kilku dniach obserwacji.
- Serwery krytyczne mają osobne okno instalacji, kopie zapasowe i uzgodniony plan restartu.
Nie traktowałbym tych wartości jako sztywnej normy. W małej firmie grupa pilotażowa może liczyć pięć komputerów, a w dużej organizacji 10% oznaczałoby setki urządzeń. Ważne, aby test obejmował różne scenariusze, a nie tylko odpowiednią liczbę maszyn.
Co sprawdzać po zatwierdzeniu aktualizacji
Po instalacji obserwuj błędy raportowania, restarty, działanie VPN, drukarek, klientów baz danych i aplikacji desktopowych. Szczególnie istotne są programy korzystające ze sterowników, usług systemowych lub starszych bibliotek .NET, ponieważ ich problemy nie zawsze pojawiają się od razu po uruchomieniu systemu.
Do automatyzacji można wykorzystać moduł PowerShell UpdateServices. Przydatne są między innymi polecenia do zatwierdzania i odrzucania aktualizacji, dodawania komputerów do grup oraz uruchamiania czyszczenia serwera. Skryptowanie powtarzalnych czynności ogranicza liczbę kliknięć i ułatwia audyt zmian.
Przeczytaj również: SSH w Windows - instalacja, klucze i bezpieczny dostęp
Konserwacja jest obowiązkowa
WSUS bez konserwacji stopniowo zwalnia. Raz na jakiś czas trzeba odrzucać niepotrzebne aktualizacje, usuwać nieużywane produkty i języki, uruchamiać Server Cleanup Wizard oraz kontrolować kondycję bazy SUSDB.
Najczęstszy błąd polega na wybraniu wszystkich produktów podczas instalacji i pozostawieniu tej konfiguracji na lata. Efektem jest duża baza, długie zapytania w konsoli i trudniejsze rozpoznawanie, które poprawki są rzeczywiście potrzebne.
Czy WSUS ma sens w 2026 roku
Microsoft nie rozwija już aktywnie tej usługi i nie dodaje do niej nowych funkcji. Jednocześnie WSUS nadal pozostaje dostępny w obsługiwanych wersjach Windows Server, a istniejące możliwości i zawartość nadal mogą być wykorzystywane w środowiskach produkcyjnych.
To oznacza, że nie ma potrzeby wyłączać działającego wdrożenia tylko dlatego, że produkt został zdeprecjonowany. Przy nowym projekcie warto jednak policzyć koszt utrzymania serwera, bazy, miejsca na dysku, certyfikatów i pracy administratora. W wielu firmach wygoda lokalnej kontroli nadal uzasadnia ten narzut, ale nie jest to już oczywisty wybór dla każdego.
| Rozwiązanie | Największa zaleta | Ograniczenie |
|---|---|---|
| WSUS | Lokalna kontrola i możliwość działania bez bezpośredniego dostępu każdego klienta do internetu | Wymaga utrzymania infrastruktury i regularnego czyszczenia |
| Windows Update client policies | Aktualizacje bez lokalnego serwera, z pierścieniami wdrożeń i opóźnieniami | Potrzebuje urządzeń, które mogą korzystać z usługi Windows Update |
| Microsoft Intune | Zarządzanie politykami, urządzeniami i raportami z chmury | Wymaga odpowiedniej licencji i przygotowania środowiska tożsamości |
| Configuration Manager | Bardziej rozbudowane wdrożenia, harmonogramy i zarządzanie aplikacjami | Jest cięższy we wdrożeniu, a aktualizacje często nadal korzystają z WSUS |
Jeżeli większość komputerów pracuje zdalnie, często łączy się przez internet i jest już zarejestrowana w Microsoft Entra ID, rozważyłbym polityki aktualizacji Windows zarządzane z chmury. Windows Autopatch może dodatkowo automatyzować wdrażanie Windows, Microsoft 365 Apps, Edge i Teams, ale jego użycie zależy od licencji oraz gotowości organizacji na model oparty o Intune.
WSUS nadal dobrze pasuje do sieci lokalnych, środowisk izolowanych, zakładów produkcyjnych i organizacji, które muszą kontrolować przepływ aktualizacji. Nie jest natomiast dobrym wyborem jako nowa warstwa zarządzania dla rozproszonej floty urządzeń, jeśli firma i tak utrzymuje Intune oraz chmurowe zasady aktualizacji.
Najważniejsza decyzja dotyczy modelu aktualizacji
WSUS jest skutecznym narzędziem, gdy potrzebujesz lokalnego punktu kontroli, etapowego zatwierdzania i raportowania stanu poprawek. Jego słabszą stroną nie jest sama technologia, tylko konieczność stałej opieki nad bazą, zawartością, zasadami grupy i wyjątkami.
Przed wdrożeniem spisz obsługiwane systemy, aplikacje krytyczne, grupę pilotażową, akceptowalny czas opóźnienia oraz plan awaryjnego odinstalowania problematycznej poprawki. Taka krótka procedura daje zwykle większą wartość niż samo uruchomienie konsoli WSUS i zatwierdzenie wszystkiego jednym kliknięciem.