Gdy aplikacja zaczyna rosnąć, problemy rzadko wynikają wyłącznie z błędów w kodzie. Najczęściej źródłem kłopotów są niejasne granice modułów, przypadkowe zależności i decyzje podjęte bez myślenia o dalszym rozwoju. W tym artykule pokazuję, jak rozumieć architekturę aplikacji, które wzorce sprawdzają się w projektach .NET i Azure oraz jak dobrać rozwiązanie do skali, zespołu i ryzyka.
Dobry projekt techniczny upraszcza rozwój zamiast imponować schematem
- Architektura to decyzje dotyczące granic systemu, zależności, danych, wdrażania i odporności na awarie.
- Monolit modułowy często daje lepszy start niż mikroserwisy, zwłaszcza przy małym zespole i niepewnych wymaganiach.
- Clean Architecture i Hexagonal Architecture pomagają chronić logikę biznesową przed infrastrukturą.
- Skalowalność to nie tylko wydajność, ale także możliwość niezależnego rozwijania, testowania i wdrażania części systemu.
- Największym błędem jest kopiowanie wzorca bez dopasowania go do realnych problemów produktu.
Co naprawdę składa się na architekturę systemu
Najprościej mówiąc, architektura opisuje strukturę aplikacji i reguły współpracy jej elementów. Nie chodzi wyłącznie o foldery w projekcie ani diagram z prostokątami. Decyzja, czy aplikacja korzysta z jednej bazy danych, jak obsługuje komunikację asynchroniczną albo gdzie znajduje się logika naliczania rabatu, również jest decyzją architektoniczną.
W praktyce patrzę na system z kilku perspektyw. Interesuje mnie jego podział na moduły, przepływ danych, sposób wdrażania, obsługa błędów, bezpieczeństwo oraz to, jak łatwo zespół może zmienić istniejące zachowanie. Architektura jest dobra wtedy, gdy ogranicza koszt zmian, a nie wtedy, gdy wygląda efektownie na diagramie.
Funkcje biznesowe powinny wyznaczać granice
W aplikacji sprzedażowej osobne obszary mogą obejmować zamówienia, płatności, katalog produktów i wysyłkę. Każdy z nich ma inne reguły, inne tempo zmian i inne ryzyko. Jeśli wszystkie klasy trafiają do wspólnego folderu Services, granice szybko zacierają się, a modyfikacja jednego procesu zaczyna wpływać na pozostałe.
Dlatego preferuję podział według funkcji biznesowych, a nie wyłącznie według typów technicznych. W projekcie .NET oznacza to często osobne moduły lub projekty dla konkretnych obszarów, zamiast wielkich katalogów Controllers, Services i Repositories zawierających kod całego systemu.
Wymagania niefunkcjonalne zmieniają wybór technologii
Dwie aplikacje mogą realizować podobne funkcje, ale potrzebować zupełnie innego rozwiązania. Panel wewnętrzny dla 30 pracowników nie ma takich wymagań jak system przyjmujący tysiące żądań na minutę. Znaczenie mają między innymi czas odpowiedzi, dostępność, bezpieczeństwo, audytowalność i koszt utrzymania.
Na początku projektu spisuję te wymagania w formie mierzalnej. Zamiast zapisu „system ma działać szybko”, lepiej ustalić, że 95 procent żądań powinno zakończyć się w czasie poniżej 300 milisekund, a krytyczna funkcja może mieć najwyżej 15 minut przerwy w miesiącu. Takie założenia pomagają ocenić, czy potrzebujemy dodatkowego cache, kolejki, replikacji bazy lub rozdzielenia usług.
Najpopularniejsze style i wzorce mają różne zastosowania
Nie istnieje jeden najlepszy model dla wszystkich projektów. W aplikacji CRUD z kilkoma ekranami rozbudowany podział na kilkanaście warstw może tylko spowolnić pracę. Z kolei system finansowy z wieloma regułami domenowymi szybko odczuje skutki kodu, w którym interfejs użytkownika bezpośrednio steruje zapytaniami do bazy.
| Podejście | Kiedy ma sens | Największa korzyść | Typowe ryzyko |
|---|---|---|---|
| Architektura warstwowa | Proste i średnie aplikacje biznesowe | Łatwy start i czytelny przepływ | Warstwy stają się zależne od siebie |
| Monolit modułowy | Jeden produkt rozwijany przez mały lub średni zespół | Proste wdrażanie przy zachowaniu granic | Moduły mogą zacząć korzystać z cudzych szczegółów |
| Clean lub Hexagonal Architecture | Złożona logika i potrzeba testowania domeny | Niezależność reguł biznesowych od infrastruktury | Nadmiar interfejsów i abstrakcji |
| Mikroserwisy | Duży produkt, wiele zespołów i niezależne cykle wdrożeń | Skalowanie oraz wdrażanie wybranych części | Znacznie większa złożoność operacyjna |
| Architektura zdarzeniowa | Procesy asynchroniczne i integracje między systemami | Luźne powiązanie producentów i odbiorców zdarzeń | Trudniejsze debugowanie i spójność danych |
Warstwy porządkują kod, ale nie rozwiązują problemów biznesowych
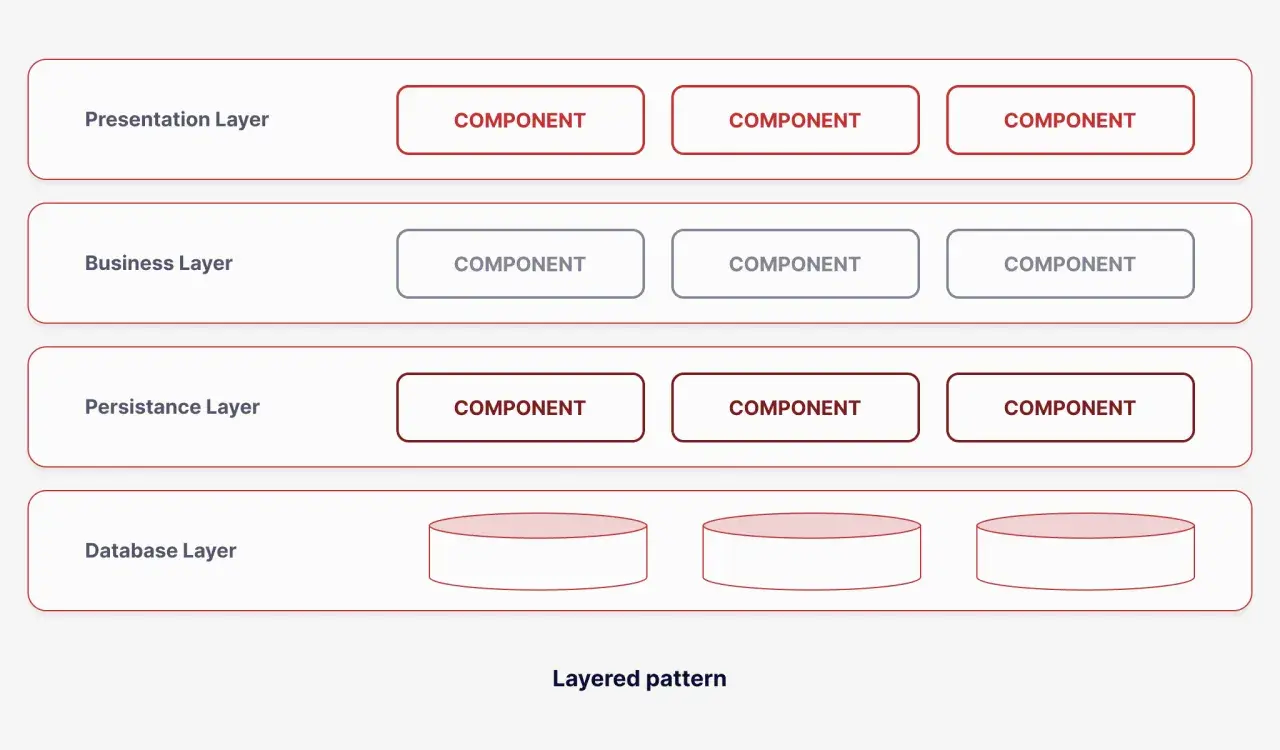
Klasyczny układ może obejmować warstwę interfejsu, aplikacji, domeny i infrastruktury. Kontroler ASP.NET Core przyjmuje żądanie, warstwa aplikacyjna uruchamia przypadek użycia, domena pilnuje reguł, a infrastruktura zapisuje dane przez EF Core lub komunikuje się z zewnętrznym API.
To rozsądny punkt wyjścia, o ile zależności są skierowane w kontrolowany sposób. Największą wartość daje oddzielenie reguł od szczegółów technicznych, nie sama liczba projektów w rozwiązaniu. Dzielenie prostej aplikacji na osiem bibliotek nie sprawi automatycznie, że będzie łatwiejsza w utrzymaniu.
Clean Architecture i porty z adapterami
W tym podejściu centrum stanowi domena oraz przypadki użycia. Baza danych, system płatności, kolejka czy interfejs HTTP są zewnętrznymi szczegółami. Port to kontrakt potrzebny rdzeniowi, a adapter to konkretna implementacja, na przykład repozytorium korzystające z SQL Servera.
W .NET często oznacza to, że projekt domenowy nie odwołuje się do ASP.NET Core, EF Core ani SDK Azure. Dzięki temu mogę testować reguły biznesowe bez uruchamiania serwera i bez przygotowywania kontenera z bazą. Ten wzorzec jest szczególnie opłacalny tam, gdzie reguł jest dużo i często się zmieniają.
Monolit modułowy przed mikroserwisami
Monolit nie musi oznaczać bałaganu. Monolit modułowy może mieć wyraźne granice, osobne przypadki użycia, prywatne modele danych i komunikację między modułami przez jawne kontrakty. Całość nadal wdrażamy jako jedną aplikację, ale kod nie tworzy jednej wielkiej masy.
W większości nowych projektów wybrałbym właśnie ten wariant jako pierwszy krok. Mikroserwisy wymagają między innymi obserwowalności, automatycznego wdrażania, zarządzania kontraktami, odporności na sieć i często osobnego podejścia do danych. Jeśli nie mamy realnej potrzeby niezależnego skalowania lub wdrażania, ich koszt zwykle przewyższa korzyść.
Mikroserwisy i zdarzenia bez idealizowania
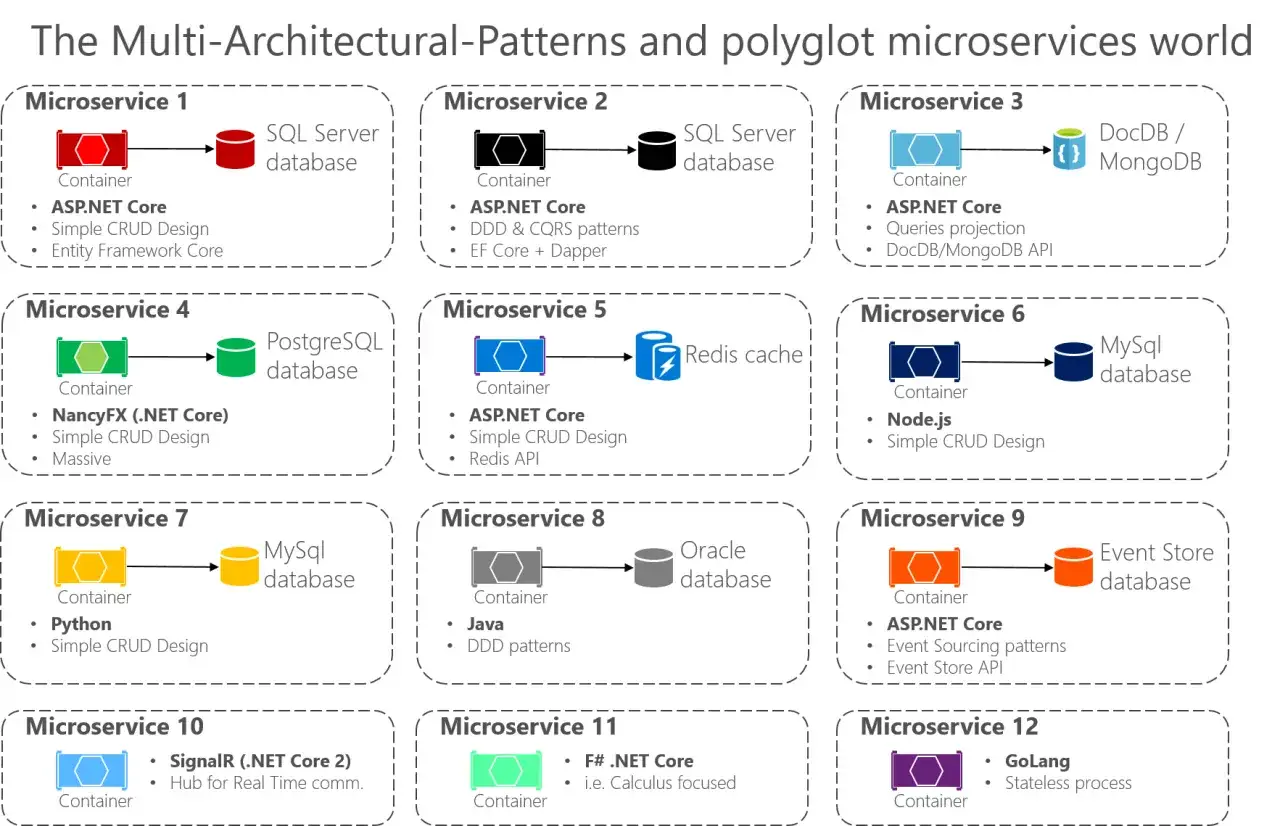
Mikroserwis powinien odpowiadać za konkretny obszar biznesowy i mieć możliwość niezależnego wdrażania. W teorii można wtedy skalować tylko płatności albo katalog produktów. W praktyce dochodzą opóźnienia sieciowe, ponawianie komunikatów, idempotencja, czyli bezpieczne wielokrotne wykonanie tej samej operacji, oraz obsługa częściowych awarii.
Azure Service Bus lub podobna kolejka może dobrze obsłużyć komunikację zdarzeniową, ale nie zastąpi projektu procesu. Trzeba ustalić, co dzieje się po dwukrotnym odebraniu komunikatu, jak długo przechowujemy wiadomości i kto reaguje na komunikaty w kolejce błędów. Asynchroniczność poprawia odporność i skalowanie, lecz komplikuje spójność oraz diagnostykę.
Jak zaprojektować rozwiązanie w projekcie .NET
Projektowanie zaczynam od przepływów biznesowych, nie od wyboru frameworka. Spisuję kilka najważniejszych scenariuszy, na przykład utworzenie zamówienia, zwrot płatności i nadanie przesyłki. Potem sprawdzam, które dane, reguły i integracje są potrzebne do wykonania każdego procesu.
Najpierw określ przypadki użycia
Przypadek użycia opisuje cel użytkownika lub systemu, a nie techniczny endpoint. „Zarejestruj klienta” i „utwórz fakturę” są lepszymi punktami podziału niż ogólne „obsłuż POST”. Takie nazwy utrzymują uwagę zespołu na wartości biznesowej, a nie na strukturze kontrolerów.
Dla każdego procesu ustalam dane wejściowe, reguły, możliwe błędy i efekt końcowy. Jeśli operacja wymaga kilku niezależnych systemów, od razu decyduję, czy potrzebujemy transakcji, procesu kompensacyjnego czy komunikacji asynchronicznej. To ogranicza sytuacje, w których architektura jest dopasowywana dopiero po pojawieniu się pierwszej awarii.
Dobierz granice modułów i własność danych
Moduł powinien mieć jasno określoną odpowiedzialność oraz właściciela. Jeśli zarówno moduł zamówień, jak i raportów mogą dowolnie modyfikować te same tabele, granica jest tylko nazwą na diagramie. Lepszym rozwiązaniem bywa udostępnienie konkretnego kontraktu albo zdarzenia.
Na początku nie zawsze potrzebuję osobnej bazy dla każdego modułu. W monolicie można korzystać z jednego serwera SQL, ale ograniczyć dostęp przez osobne schematy, migracje i reguły w kodzie. Fizyczna separacja danych jest narzędziem, a nie obowiązkowym symbolem dojrzałości.
Zaprojektuj obserwowalność przed produkcją
Logi to za mało. Dla ważnych operacji potrzebuję śladu korelacyjnego, metryk i śledzenia żądania przez kolejne komponenty. W ekosystemie Azure mogą to być Application Insights, metryki usług oraz alerty reagujące na wzrost błędów, opóźnień albo liczby wiadomości oczekujących w kolejce.
Ustalam też, jakie dane wolno zapisywać w logach. Tokeny, hasła i pełne numery dokumentów nie powinny trafiać do zwykłego logu. System, którego nie można szybko zdiagnozować, jest droższy w utrzymaniu niezależnie od jakości kodu.
Testuj granice, nie tylko klasy
Test jednostkowy reguły domenowej jest szybki i tani, ale nie wykryje problemu z mapowaniem EF Core albo kontraktem z zewnętrznym API. Dlatego łączę testy jednostkowe z testami integracyjnymi i kontraktowymi. Dla większości średnich aplikacji rozsądny zestaw to szybkie testy domeny, testy kluczowych przypadków użycia oraz kilka testów pełnego przepływu.
Nie przywiązuję się do konkretnego procentu pokrycia kodu. 90 procent pokrycia nie gwarantuje jakości, jeśli testy omijają najważniejsze reguły i scenariusze awarii. Lepiej dobrze sprawdzić pięć krytycznych procesów niż mechanicznie testować każdą właściwość modelu.
Jak wybrać między monolitem, modułami i mikroserwisami
Decyzję opieram na czterech pytaniach. Ilu mamy zespołów? Czy części systemu muszą być wdrażane niezależnie? Czy różne obszary mają skrajnie różne wymagania wydajnościowe? Czy organizacja potrafi utrzymywać monitoring, automatyzację i infrastrukturę dla wielu usług?
| Sytuacja | Najrozsądniejszy start | Dlaczego |
|---|---|---|
| Mały zespół, niepewny produkt | Prosty monolit | Szybkie zmiany i niski koszt operacyjny |
| Rosnąca aplikacja z kilkoma obszarami | Monolit modułowy | Granice bez narzutu wielu wdrożeń |
| Wiele zespołów i niezależne cykle pracy | Mikroserwisy wybranych obszarów | Samodzielność zespołów i niezależne skalowanie |
| Procesy wymagające reakcji w tle | Kolejki i zdarzenia | Odciążenie żądań synchronicznych |
Ważna jest również ekonomia. Jedna aplikacja może działać na kilku instancjach App Service lub w jednym środowisku kontenerowym. Przy mikroserwisach dochodzą osobne konfiguracje, pipeline’y, alarmy, polityki sieciowe i koszty zasobów. Rozdzielenie systemu na dziesięć usług nie daje automatycznie dziesięciokrotnie większej wydajności.
Jeśli jedna część systemu rzeczywiście wymaga odmiennego skalowania, można wydzielić tylko ją. Przykładowo moduł generowania raportów może działać jako osobna usługa lub zadanie w tle, podczas gdy obsługa klientów pozostaje w monolicie. Taka ewolucja jest zwykle bezpieczniejsza niż jednorazowe przepisywanie całego produktu.
Błędy, które wyglądają jak dobre praktyki
Ślepe kopiowanie Clean Architecture
Wiele projektów zaczyna się od gotowego szablonu z czterema projektami, kilkoma interfejsami i osobnymi klasami dla każdego prostego odczytu. Taki układ może być poprawny, ale jeśli aplikacja głównie zapisuje i odczytuje dane, dodatkowe abstrakcje utrudniają szybkie zmiany. Wzorzec powinien odpowiadać problemowi, a nie odwrotnie.
Współdzielony model dla całego systemu
Jeden model encji używany jednocześnie w bazie, API, logice biznesowej i interfejsie użytkownika wydaje się wygodny. Z czasem każda zmiana wymaga jednak sprawdzania wielu zależności. Lepszy podział to osobne modele domenowe, kontrakty API i modele zapisu tam, gdzie różnią się odpowiedzialnością.
Wydzielanie mikroserwisów po tabelach
Fakt, że system ma tabelę Orders, Payments i Products, nie oznacza jeszcze, że powinien mieć trzy usługi. Granice powinny wynikać z procesów, odpowiedzialności i sposobu pracy zespołów. Podział według tabel często tworzy rozproszony monolit, czyli wiele usług, które nadal muszą być wdrażane i uruchamiane razem.
Brak planu na awarie
Każdy zewnętrzny system może nie odpowiedzieć, zwrócić błąd albo działać wolniej niż zwykle. W projekcie trzeba przewidzieć timeouty, ponowienia z limitem, circuit breaker oraz bezpieczne komunikaty dla użytkownika. Ponowienie płatności bez idempotencji może na przykład doprowadzić do podwójnego obciążenia klienta.
Przeczytaj również: SRP w C# - co oznacza zasada jednej odpowiedzialności?
Traktowanie diagramu jak dokumentacji
Diagram szybko się starzeje, jeśli nie wynika z kodu i decyzji zespołu. Dlatego dokumentuję przede wszystkim wybory, które trudno odwrócić: własność danych, sposób komunikacji, wymagania dostępności i powody wyboru konkretnego modelu wdrożenia. Krótki dokument decyzji architektonicznych bywa praktyczniejszy niż rozbudowany schemat całego systemu.
Jak podejść do architektury w 2026 roku
Nowoczesny projekt .NET często korzysta z kontenerów, usług zarządzanych i automatyzacji wdrożeń, ale nie oznacza to konieczności budowania od razu platformy cloud native. Azure App Service, Azure Container Apps, managed database i kolejka mogą wystarczyć do obsługi pierwszej wersji produktu. Usługi zarządzane zmniejszają ilość infrastruktury, którą zespół musi utrzymywać samodzielnie.
W systemach wykorzystujących modele AI dochodzą kolejne decyzje. Trzeba oddzielić przygotowanie promptów, kontrolę kosztu, przechowywanie kontekstu, moderację i rejestrowanie odpowiedzi. Wywołanie modelu językowego powinno mieć timeout, limit tokenów i obsługę sytuacji, w której odpowiedź jest niepełna albo niedostępna.
Nie budowałbym jednak osobnej „warstwy AI” tylko dlatego, że aplikacja ma jedną funkcję korzystającą z modelu. Sensowniejszy jest moduł odpowiedzialny za konkretny przypadek użycia, na przykład klasyfikację zgłoszeń lub generowanie wersji roboczej odpowiedzi. Technologia powinna pozostać szczegółem podporządkowanym procesowi biznesowemu.
Przy każdej większej decyzji zadaję sobie trzy pytania. Czy ten wybór zmniejsza ryzyko? Czy zespół potrafi go utrzymywać przez kilka lat? Czy można go później zmienić bez przepisywania całej aplikacji? Jeśli odpowiedź na wszystkie brzmi „nie”, prawdopodobnie rozwiązanie jest zbyt skomplikowane jak na obecny etap produktu.
Najlepszy projekt rośnie razem z produktem
Dobrze zaprojektowany system nie jest zamrożonym diagramem, lecz zestawem świadomych kompromisów. Na początku zwykle wygrywa prosty monolit z wyraźnymi modułami, później można wydzielić te obszary, które naprawdę potrzebują niezależnego skalowania lub wdrażania.
Najwięcej zysku daje pilnowanie granic, testowanie reguł biznesowych i obserwowalność od pierwszej wersji. Prostota, którą da się utrzymać, jest lepsza od złożoności udającej przyszłą skalowalność. To właśnie ten wybór najczęściej decyduje, czy aplikacja będzie rozwijać się spokojnie, czy każda nowa funkcja stanie się kosztowną przebudową.